Un nuevo malware espía para Windows roba contraseñas, sesiones y datos de pago, y después le pide a una inteligencia artificial que calcule cuánto vale cada víctima. Para los atacantes es más rápido saber a quién atacar. Para las pequeñas empresas significa que ya no hay razón para pensar que nadie se va a fijar en ellas.
La inteligencia artificial no hace al malware más difícil de detectar. Lo que hace es que los delincuentes decidan más rápido qué víctima les conviene.
En Perú y Latinoamérica, muchas mypes todavía piensan que son demasiado pequeñas para interesarle a un ciberdelincuente. VOLTA, analizado por Cisco Talos y dado a conocer por The Hacker News el 2 de noviembre, muestra lo contrario. El malware no elige a sus víctimas por el tamaño de la empresa: las elige por lo que encuentra en sus equipos.
Qué es VOLTA y qué datos se lleva
VOLTA es un infostealer, es decir, un malware espía que se instala sin que el usuario lo note y copia todo lo que tenga valor. Su lista de objetivos es amplia:
- Contraseñas y cookies guardadas en Chrome, Edge y otros navegadores basados en Chromium.
- Correo y mensajería: perfiles de Outlook y sesiones de Slack, Telegram y Discord.
- Accesos de Microsoft: tokens que permiten entrar al correo y a los documentos de Microsoft 365.
- Datos de pago: tarjetas guardadas y billeteras de criptomonedas.
- Accesos técnicos: claves SSH, credenciales de servicios en la nube y perfiles Wi-Fi.
- Capturas de pantalla del equipo infectado.
Para una mype esto importa porque, en la mayoría de los casos, el mismo navegador sirve para todo: banca, correo de la empresa, proveedores y cuentas personales.
Cómo usa la inteligencia artificial para elegir víctimas
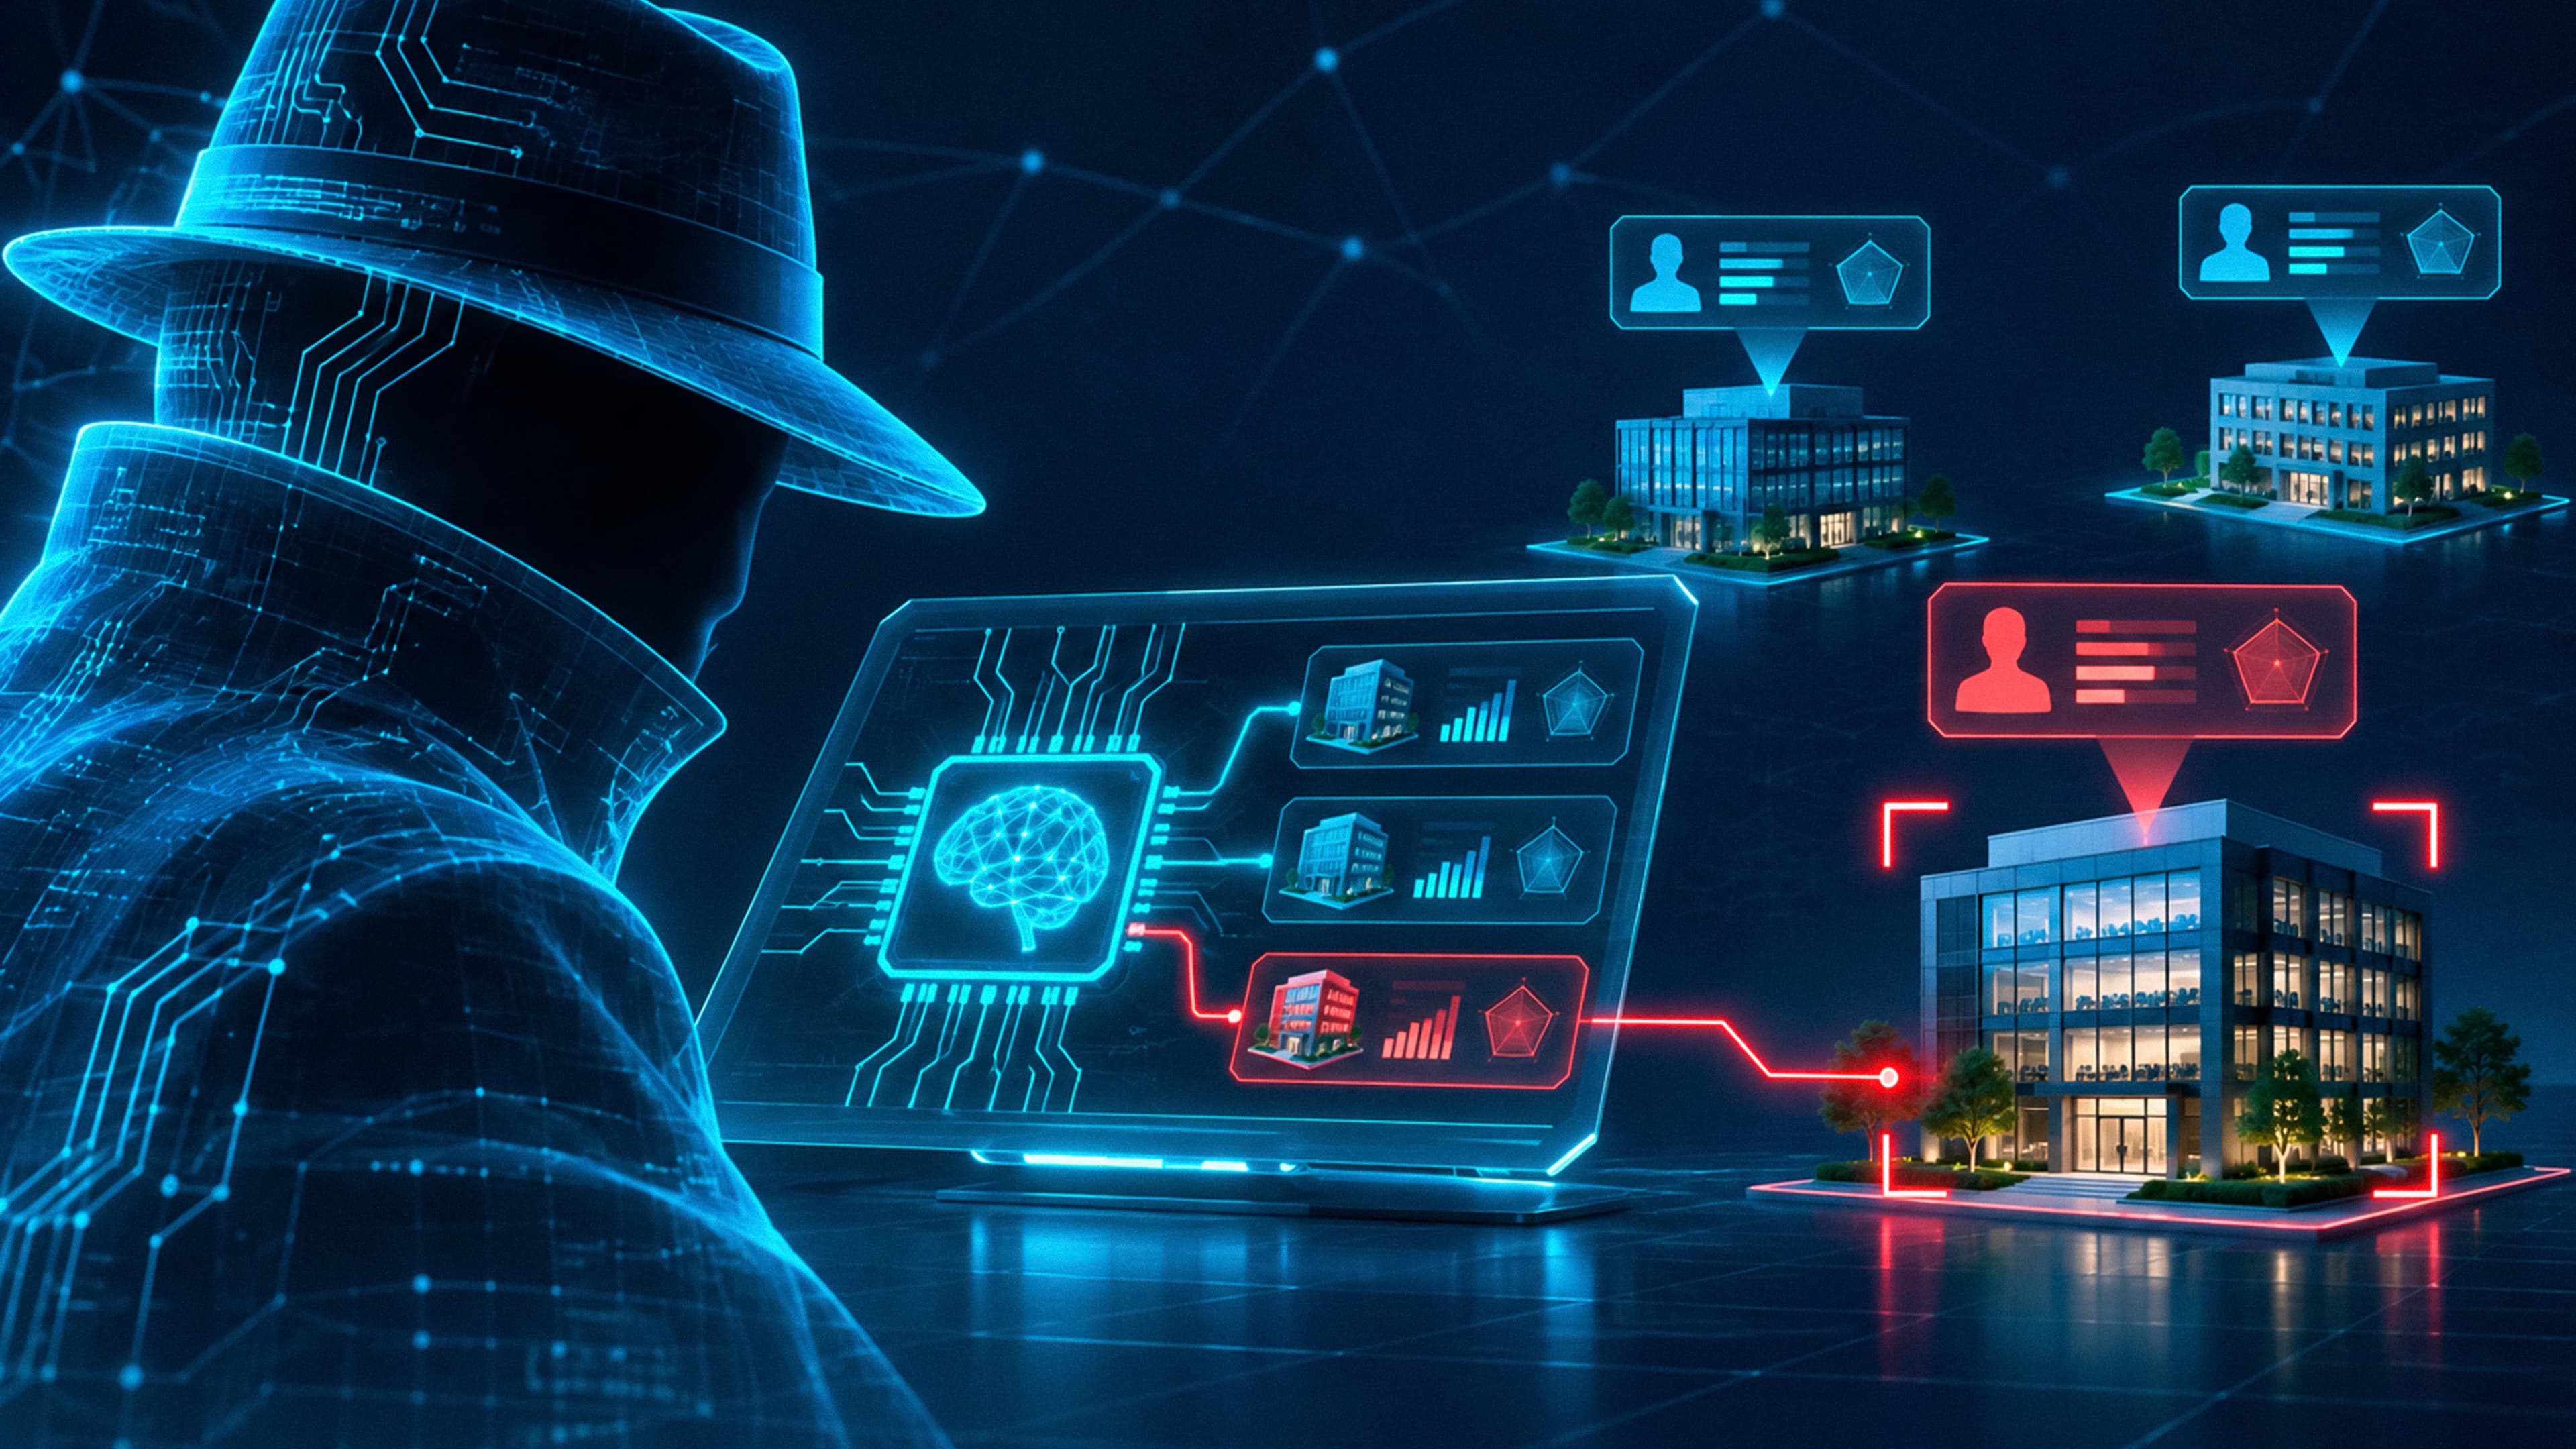
Lo nuevo de VOLTA es lo que hace con la información después de robarla. El malware junta todo en un paquete y lo envía, a través del servicio OpenRouter, a un modelo de lenguaje con instrucciones para que actúe como analista forense. El modelo configurado por defecto es Claude, de Anthropic. Si este se niega a responder, VOLTA detecta la negativa y prueba con Kimi K2 o Gemini 2.5 Flash.
El modelo devuelve un informe con quién es la víctima, dónde vive, para qué empresa trabaja, qué servicios usa y cuánto podría valer. Para confirmar la dirección, el malware revisa además el correo de Gmail robado en busca de recibos de compras. Todo se envía a los atacantes por Telegram.
Talos encontró también que VOLTA se arma con una plantilla configurable, lo que indica que se vende como kit a distintos delincuentes. Y no está solo: en julio, Varonis describió Dolphin X, otro malware espía que también puntúa a sus víctimas de forma automática.
Por qué las mypes también están en la mira
Antes, revisar miles de equipos infectados tomaba días, y muchas pequeñas empresas pasaban desapercibidas. Con la inteligencia artificial, esa revisión toma minutos y ninguna víctima queda sin analizar.
Lo que el modelo busca es valor, y una mype puede tenerlo de sobra:
- Acceso a la banca empresarial desde el navegador de la persona que hace los pagos.
- Correo corporativo con facturas, contratos y datos de clientes.
- Relación con empresas más grandes: una mype proveedora puede ser la puerta de entrada a su cliente.
- Poca capacidad de respuesta: sin un área de TI, el robo puede pasar semanas sin descubrirse.
En una pequeña empresa, además, una misma persona suele manejar finanzas, correo y proveedores. Si su equipo se infecta, el atacante obtiene casi todo de una sola vez.
El panorama en el Perú
Los números locales muestran que la amenaza ya está aquí. Según Perú21, los infostealers son la segunda amenaza más detectada en el país, con el 16 % de las detecciones, solo por detrás del phishing (34 %). El mismo reporte advierte que en el Perú las páginas falsas de verificación tipo CAPTCHA, uno de los trucos más usados para instalar este tipo de malware, aparecen con mucha más frecuencia que el promedio mundial.
Las denuncias también suben. Según el boletín estadístico del Ministerio Público, las denuncias por delitos informáticos contra el patrimonio pasaron de 6194 en el primer trimestre de 2025 a 7829 en el mismo periodo de 2026, un alza del 26,4 %.
Cambiar la contraseña no siempre basta
Hay un detalle que muchos dueños de negocio no conocen. Como explicó El Peruano, los infostealers roban sesiones activas y tokens de acceso, y con eso el atacante puede seguir dentro de una cuenta aunque la víctima ya haya cambiado su contraseña.
VOLTA roba justamente cookies de sesión y tokens de Microsoft. En la práctica, eso permite entrar al correo de la empresa sin conocer la contraseña y sin pasar por el código de verificación. Por eso, ante cualquier sospecha, hay que cerrar todas las sesiones abiertas y no quedarse solo con el cambio de clave.
Cómo llega este tipo de malware a una empresa
Talos no detalló todavía cómo se distribuye VOLTA, pero los infostealers suelen entrar por las mismas puertas:
- Correos de phishing con archivos adjuntos o enlaces a facturas, pedidos o notificaciones falsas.
- Páginas falsas de verificación que piden copiar y pegar un comando "para demostrar que no eres un robot".
- Programas piratas o actualizaciones falsas descargadas desde sitios no oficiales.
- Extensiones de navegador de origen dudoso.
El correo electrónico sigue siendo el canal favorito, porque llega directo a la persona que tiene los accesos. Filtrarlo antes de que llegue a la bandeja reduce buena parte del riesgo, y para eso está Xcitione Antispam.
Medidas prácticas para proteger tu negocio
No hace falta un gran presupuesto para cerrarle el paso a un malware espía. Estas medidas tienen el mayor impacto:
- Filtra el correo para bloquear adjuntos y enlaces maliciosos antes de que alguien haga clic.
- No guardes contraseñas de la empresa en el navegador; usa un gestor de contraseñas.
- Separa lo personal de lo laboral: evita entrar a cuentas personales desde el equipo de trabajo.
- Mantén los equipos actualizados y bajo control con una herramienta de gestión remota que avise si algo extraño se instala.
- Activa la verificación en dos pasos, sabiendo que no reemplaza el cierre de sesiones si hay una infección.
- Enseña a tu equipo a desconfiar de páginas que piden pegar comandos o descargar "actualizaciones".
Conclusión
VOLTA marca un cambio en la forma de operar de los ciberdelincuentes: la inteligencia artificial ahora les ayuda a elegir a sus víctimas en minutos. Para las mypes, esto significa que pasar desapercibido ya no es una estrategia de seguridad. Proteger el correo, cuidar las contraseñas y vigilar los equipos son pasos al alcance de cualquier negocio, y son los que hacen la diferencia cuando un malware espía intenta entrar.
Fuentes
- The Hacker News: New VOLTA Infostealer Uses Claude
- Cisco Talos Intelligence Blog
- Perú21: Alertan sobre crecimiento del malware para robo de datos en Perú
- El Peruano: Infostealers, el malware que pone en riesgo las cuentas digitales de los peruanos
- Computer Weekly: El ciberfraude continúa galopante en Perú
- Infosecurity Magazine: New Dolphin X Stealer Employs AI Profiling to Prioritize Targets